
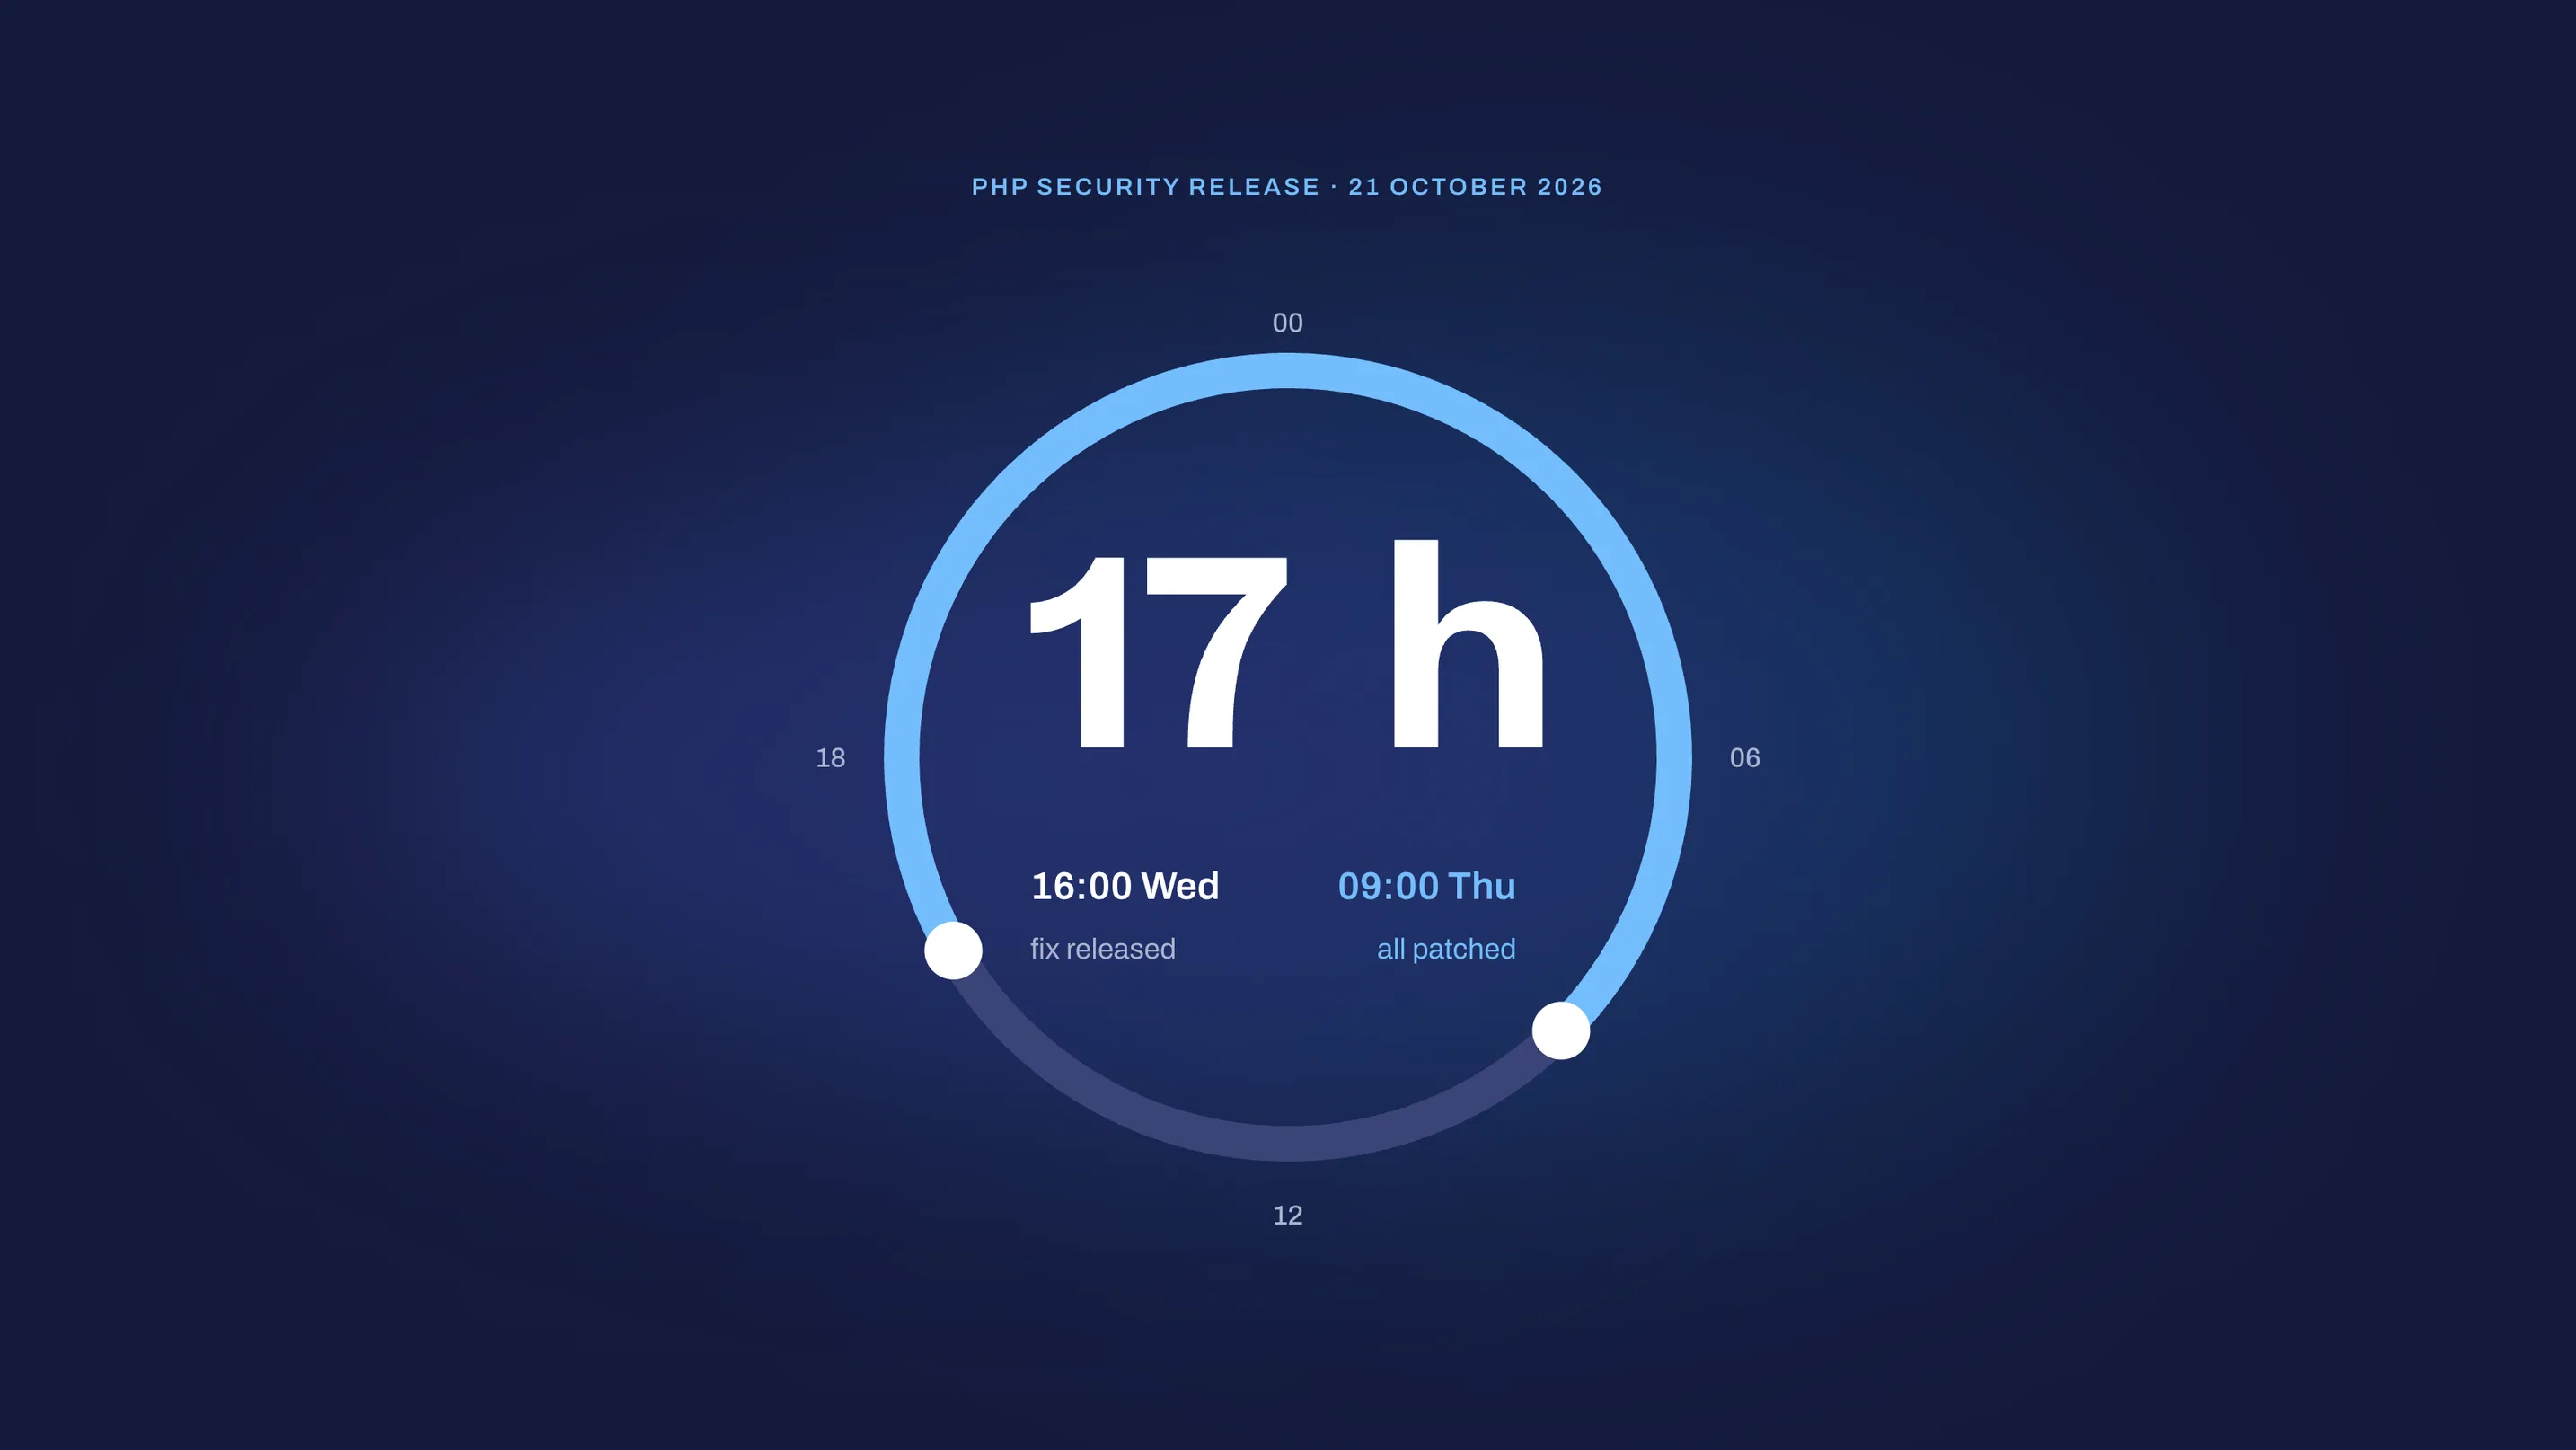
PHP släppte en kritisk säkerhetsuppdatering onsdagen den 21 oktober klockan 16.00. Klockan 9.00 nästa morgon var varje NWT-kund som kör PHP patchad.
Nyheten
Den 21 oktober släppte PHP akuta uppdateringar för två kritiska sårbarheter (CVE-2026-109618 och CVE-2026-109619). Under vissa förutsättningar låter båda en angripare köra kod på en webbserver utan att logga in. PHP driver ungefär 70 % av alla webbplatser med ett känt språk på serversidan, enligt W3Techs, däribland alla butiker på Magento/Adobe Commerce och Shopware. Det påverkade nästan alla.
Konsekvenserna
Tidpunkten är den avgörande detaljen. En säkerhetsuppdatering täpper till en brist och visar samtidigt var bristen satt. När åtgärden väl är offentlig studerar angripare ändringarna, räknar ut hur de kan utnyttjas och skannar efter sajter som inte har uppdaterat. Det var precis vad som hände här. Inom fem dagar bekräftade den amerikanska myndigheten Cybersecurity and Infrastructure Security Agency aktiva attacker.
PHP gav en dags förvarning men släppte åtgärden först vid den aviserade tiden. Varje opatchad butik blev en måltavla i samma ögonblick som åtgärden släpptes. Kassan, kunddata och orderflöden ligger alla på samma server som den sårbara koden.
Så hanterade vi det
När uppdateringen släpptes:
Den första kunden var patchad klockan 19.00 på onsdagen, tre timmar efter släppet.
Alla PHP-kunder var patchade före klockan 9.00 på torsdagen.
Hela kundbasen var alltså patchad inom 17 timmar från det offentliga släppet.
Tempot kommer från rutin. Vi känner våra kunders miljöer, vi bevakar släpp och vi har en process redo för en sådan eftermiddag. När nästa uppdatering kommer handlar arbetet bara om att genomföra den.
Vad du bör göra nu
Kör du en PHP-baserad butik, fråga den som underhåller den: ”Installerades PHP:s säkerhetsuppdatering från den 21 oktober, och i så fall när?”
Se ett otydligt svar som ett nej. Om uppdateringen installerades flera dagar senare, fråga vad som hände under tiden. Kör din butik PHP 8.1 eller äldre finns ingen officiell åtgärd, och då är en uppgradering av PHP brådskande.
Vi kan kontrollera din butik, installera åtgärden och ta över säkerhetsuppdateringarna framöver, oavsett plattform. Du kan behålla din nuvarande byrå för allt annat.
Frågor om sårbarheten eller om hur din butik ligger till?


