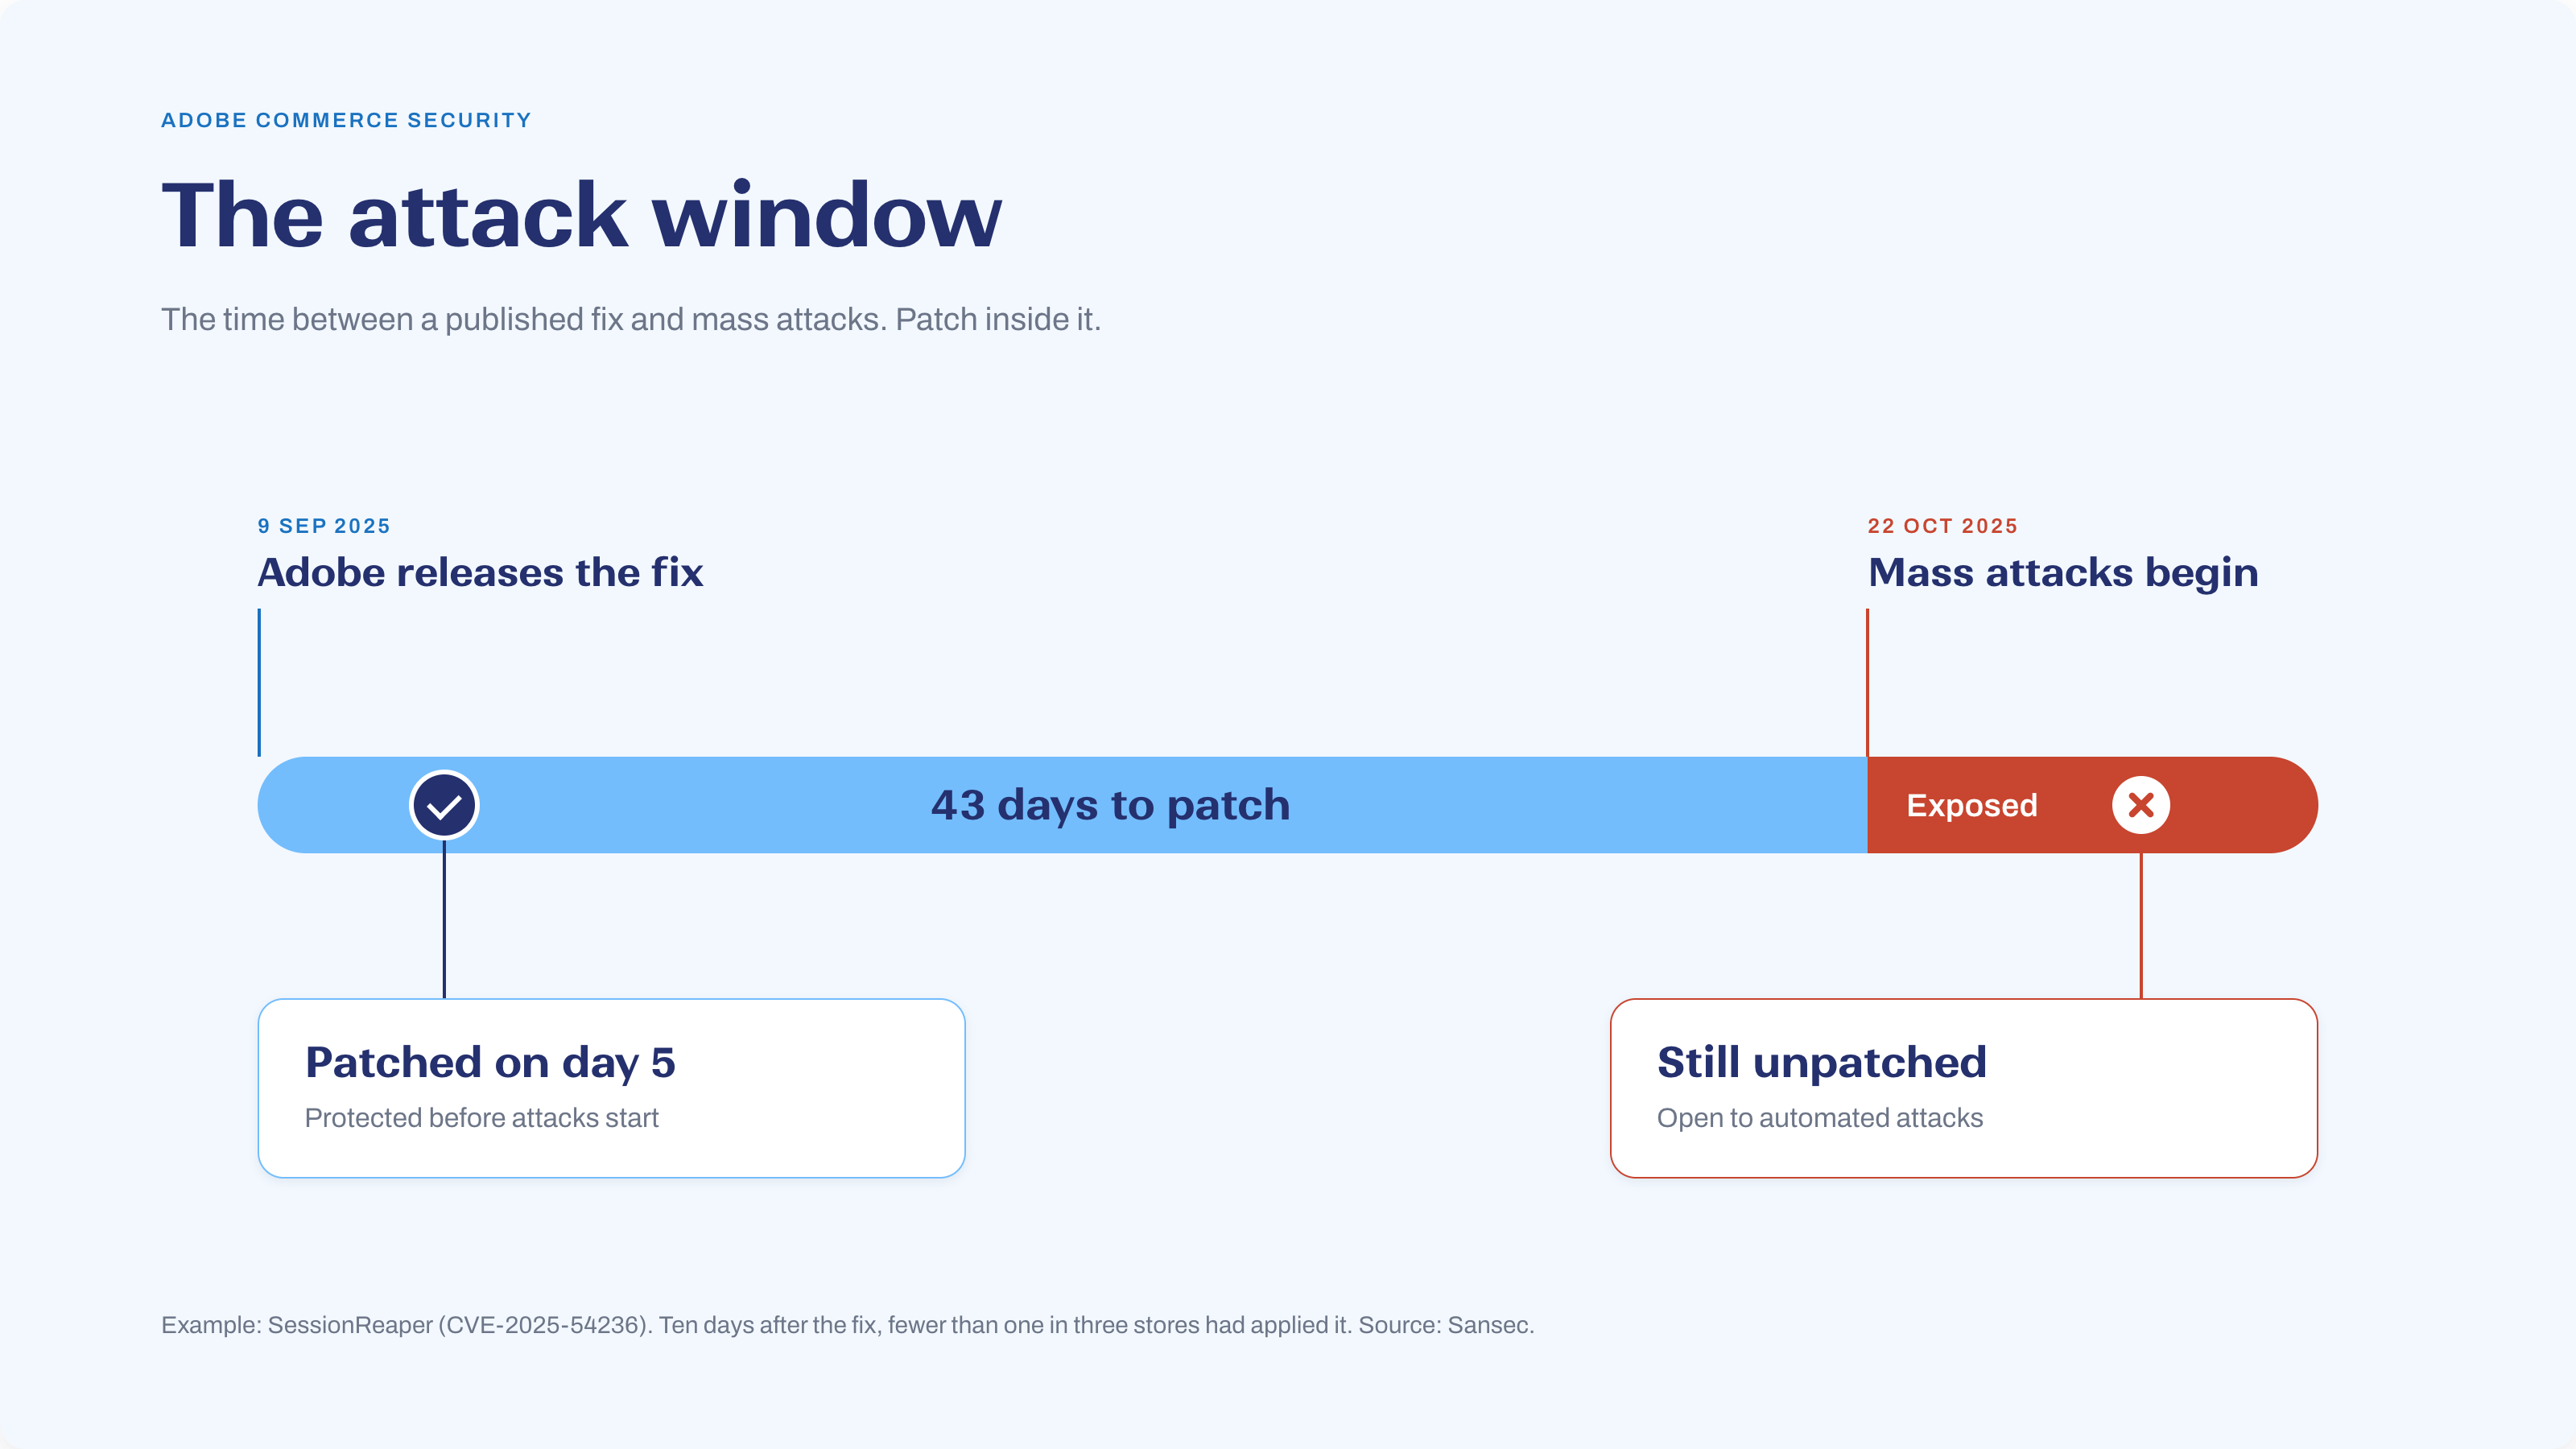
Den 22 oktober 2025 började angripare massutnyttja SessionReaper, en kritisk sårbarhet i Magento och Adobe Commerce. Adobe hade släppt åtgärden sex veckor tidigare. Tio dagar efter släppet hade färre än en av tre butiker installerat den.
De flesta intrång i Magento sker i just det glappet mellan en publicerad åtgärd och en patchad butik. Den här artikeln förklarar varför Magento-butiker drar till sig attacker, hur de vanligaste hoten ser ut och hur ett skydd i flera lager begränsar skadan när ett försvar fallerar. Den avslutas med en checklista du kan använda för att bedöma din egen butik.
Varför Magento-butiker blir måltavlor
Magento-butiker kombinerar tre saker som angripare letar efter: kortbetalningar, kunddata och kod som vem som helst kan läsa.
Magento Open Source är öppen källkod. När Adobe publicerar en säkerhetsåtgärd kan forskare och angripare jämföra den gamla och den nya koden för att se exakt var hålet satt. Detaljer om hur sårbarheten kan utnyttjas dyker ofta upp inom några dagar, och automatiska verktyg skannar sedan varje Magento-butik på internet efter dem som fortfarande kör den gamla koden.
Risken för en opatchad butik ökar alltså kraftigt efter att en åtgärd släppts, eftersom åtgärden i sig pekar ut svagheten. Hur lång tid en handlare har på sig att patcha avgörs av hur snabbt angriparna rör sig, vilket i de senaste fallen har varit mellan två och sex veckor.
De fem hot som spelar störst roll
1. Kortskimning (Magecart)
Dold JavaScript i kassan kopierar kortuppgifter medan kunderna skriver in dem. Butiken fungerar som vanligt, så handlaren får oftast veta det från betalleverantören eller från kunder.
2. Opatchade sårbarheter i själva Magento
De allvarligaste låter en angripare köra kod på servern eller ta över konton utan lösenord.
3. Sårbara moduler
Många butiker kör dussintals tredjepartsmoduler. Varje modul tillför kod som kan patchas långsamt eller överges av sin utvecklare.
4. Intrång i adminpanelen
Botar provar stora mängder lösenord på admininloggningen, eller återanvänder personalens lösenord som läckt från andra tjänster.
5. Botar och missbruk
Skrapning, falska konton, korttestning i kassan och trafikflöden som gör sajten långsam eller slår ut den.
Hoten hänger ofta ihop. En sårbarhet i Magento ger angriparen åtkomst, en bakdörr behåller den och en skimmer gör den till stulna kortuppgifter.
Två aktuella attacker, steg för steg
SessionReaper (CVE-2025-54236)
SessionReaper är en sårbarhet med betyget 9,1 av 10 som påverkar Magento och Adobe Commerce. Under vissa förutsättningar låter den en angripare ta över kundkonton och köra kod på servern utan att logga in. Sansec, det nederländska företaget inom e-handelssäkerhet som namngav den, räknar den till de allvarligaste Magento-sårbarheterna hittills. Tidslinjen visar hur snabbt risken växte när detaljerna väl var offentliga:
9 sep 2025: Adobe släppte säkerhetsåtgärden.
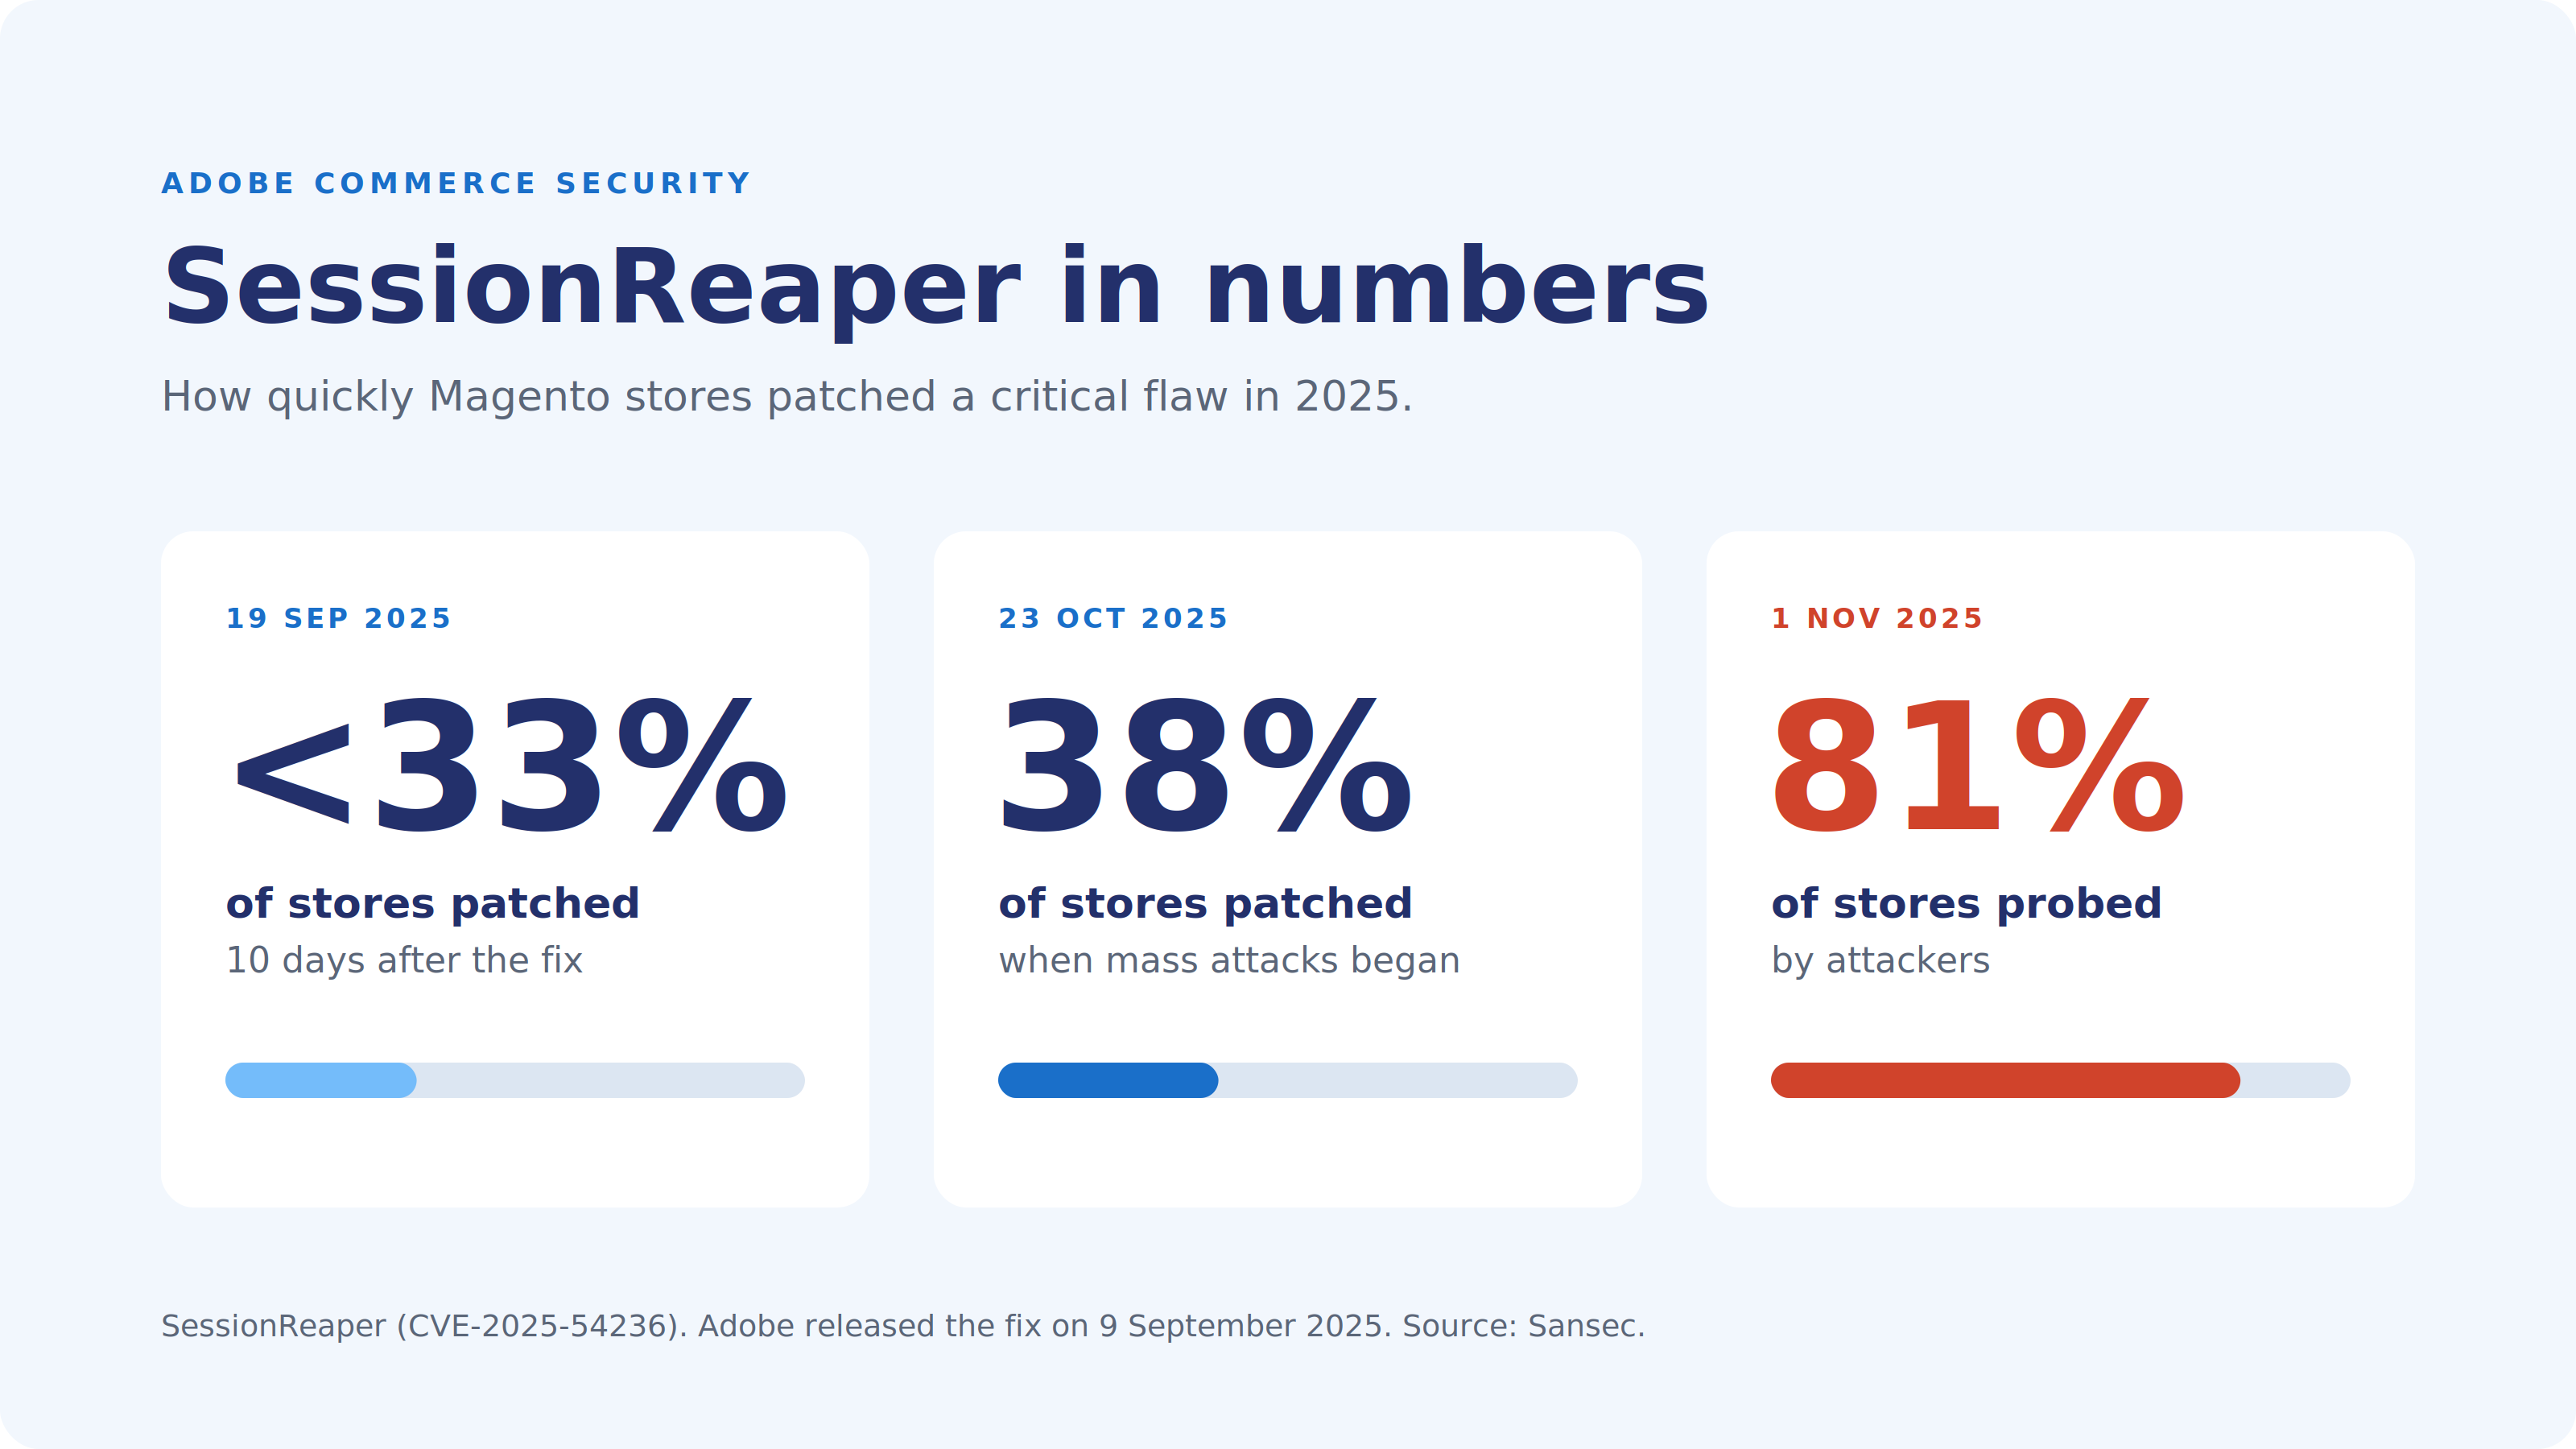
19 sep 2025: Tio dagar efter åtgärden hade färre än en av tre butiker installerat den.
22 okt 2025: En teknisk analys publicerades och de första verkliga attackerna upptäcktes.
23 okt 2025: Bara 38 % av butikerna hade installerat åtgärden.
26 okt 2025: Attackerna hade nått 49 % av butikerna. Sansec uppskattade att 16–18 % av alla Magento-butiker hade minst en bakdörr.
1 nov 2025: 81 % av Magento-butikerna hade sonderats av SessionReaper-attacker.
Angriparna laddade upp bakdörrar via filuppladdningen i kundens adressformulär. Butiker som sparar sessioner som filer på servern, vilket är Magentos standardinställning, var lättast att utnyttja.
CosmicSting (CVE-2024-34102)
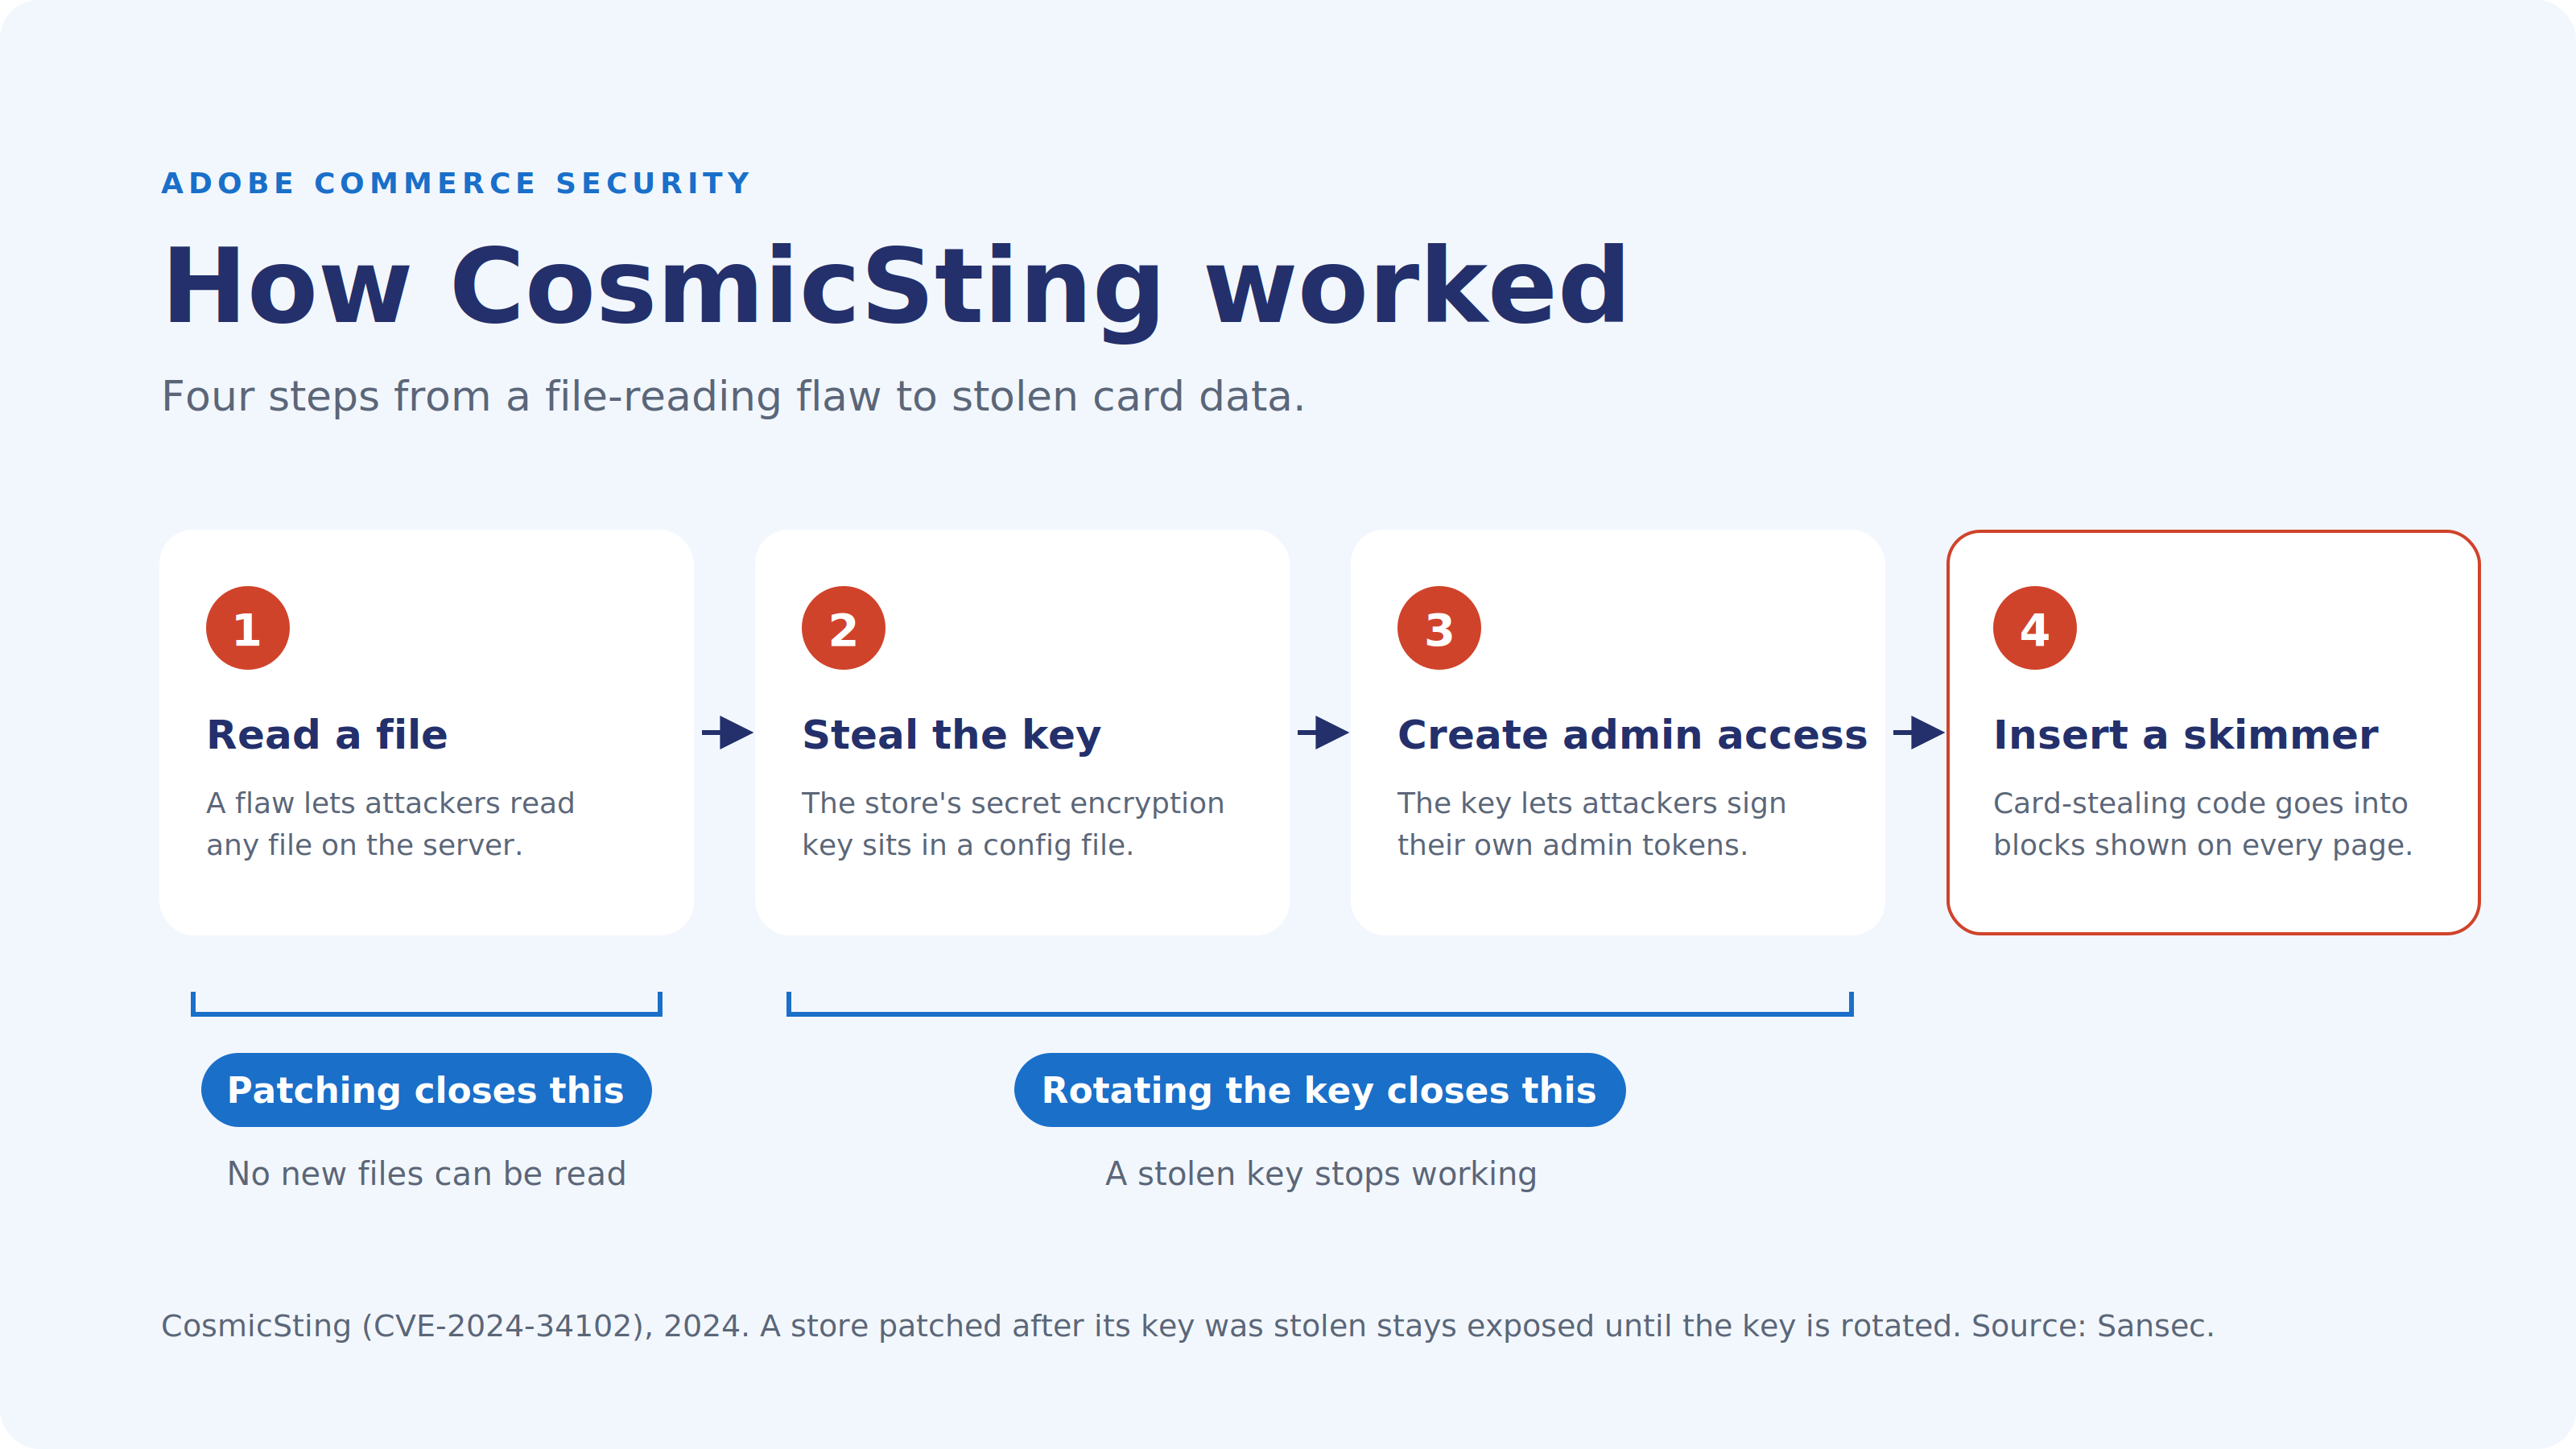
CosmicSting, med betyget 9,8 av 10, lät angripare läsa vilken fil som helst på servern. Angriparna använde den för att läsa butikens hemliga krypteringsnyckel, som gjorde det möjligt för dem att skapa egna admintokens och lägga in kortskimmers i innehållsblock som visas på varje sida, även i kassan.
Adobe släppte åtgärden i juni 2024. En vecka senare var omkring 75 % av butikerna fortfarande opatchade. Från den 12 juli såg Sansec mellan 5 och 30 butiker infekteras varje timme, däribland internationella varumärken. En andra våg i november 2024 infekterade nästan 3 000 butiker.
CosmicSting visade också att en patch ensam kan lämna butiken exponerad. Om krypteringsnyckeln stals innan patchen installerades kan angriparen fortsätta använda den. Sansec rådde butiker att byta nyckeln efter patchningen.
Skydd i flera lager
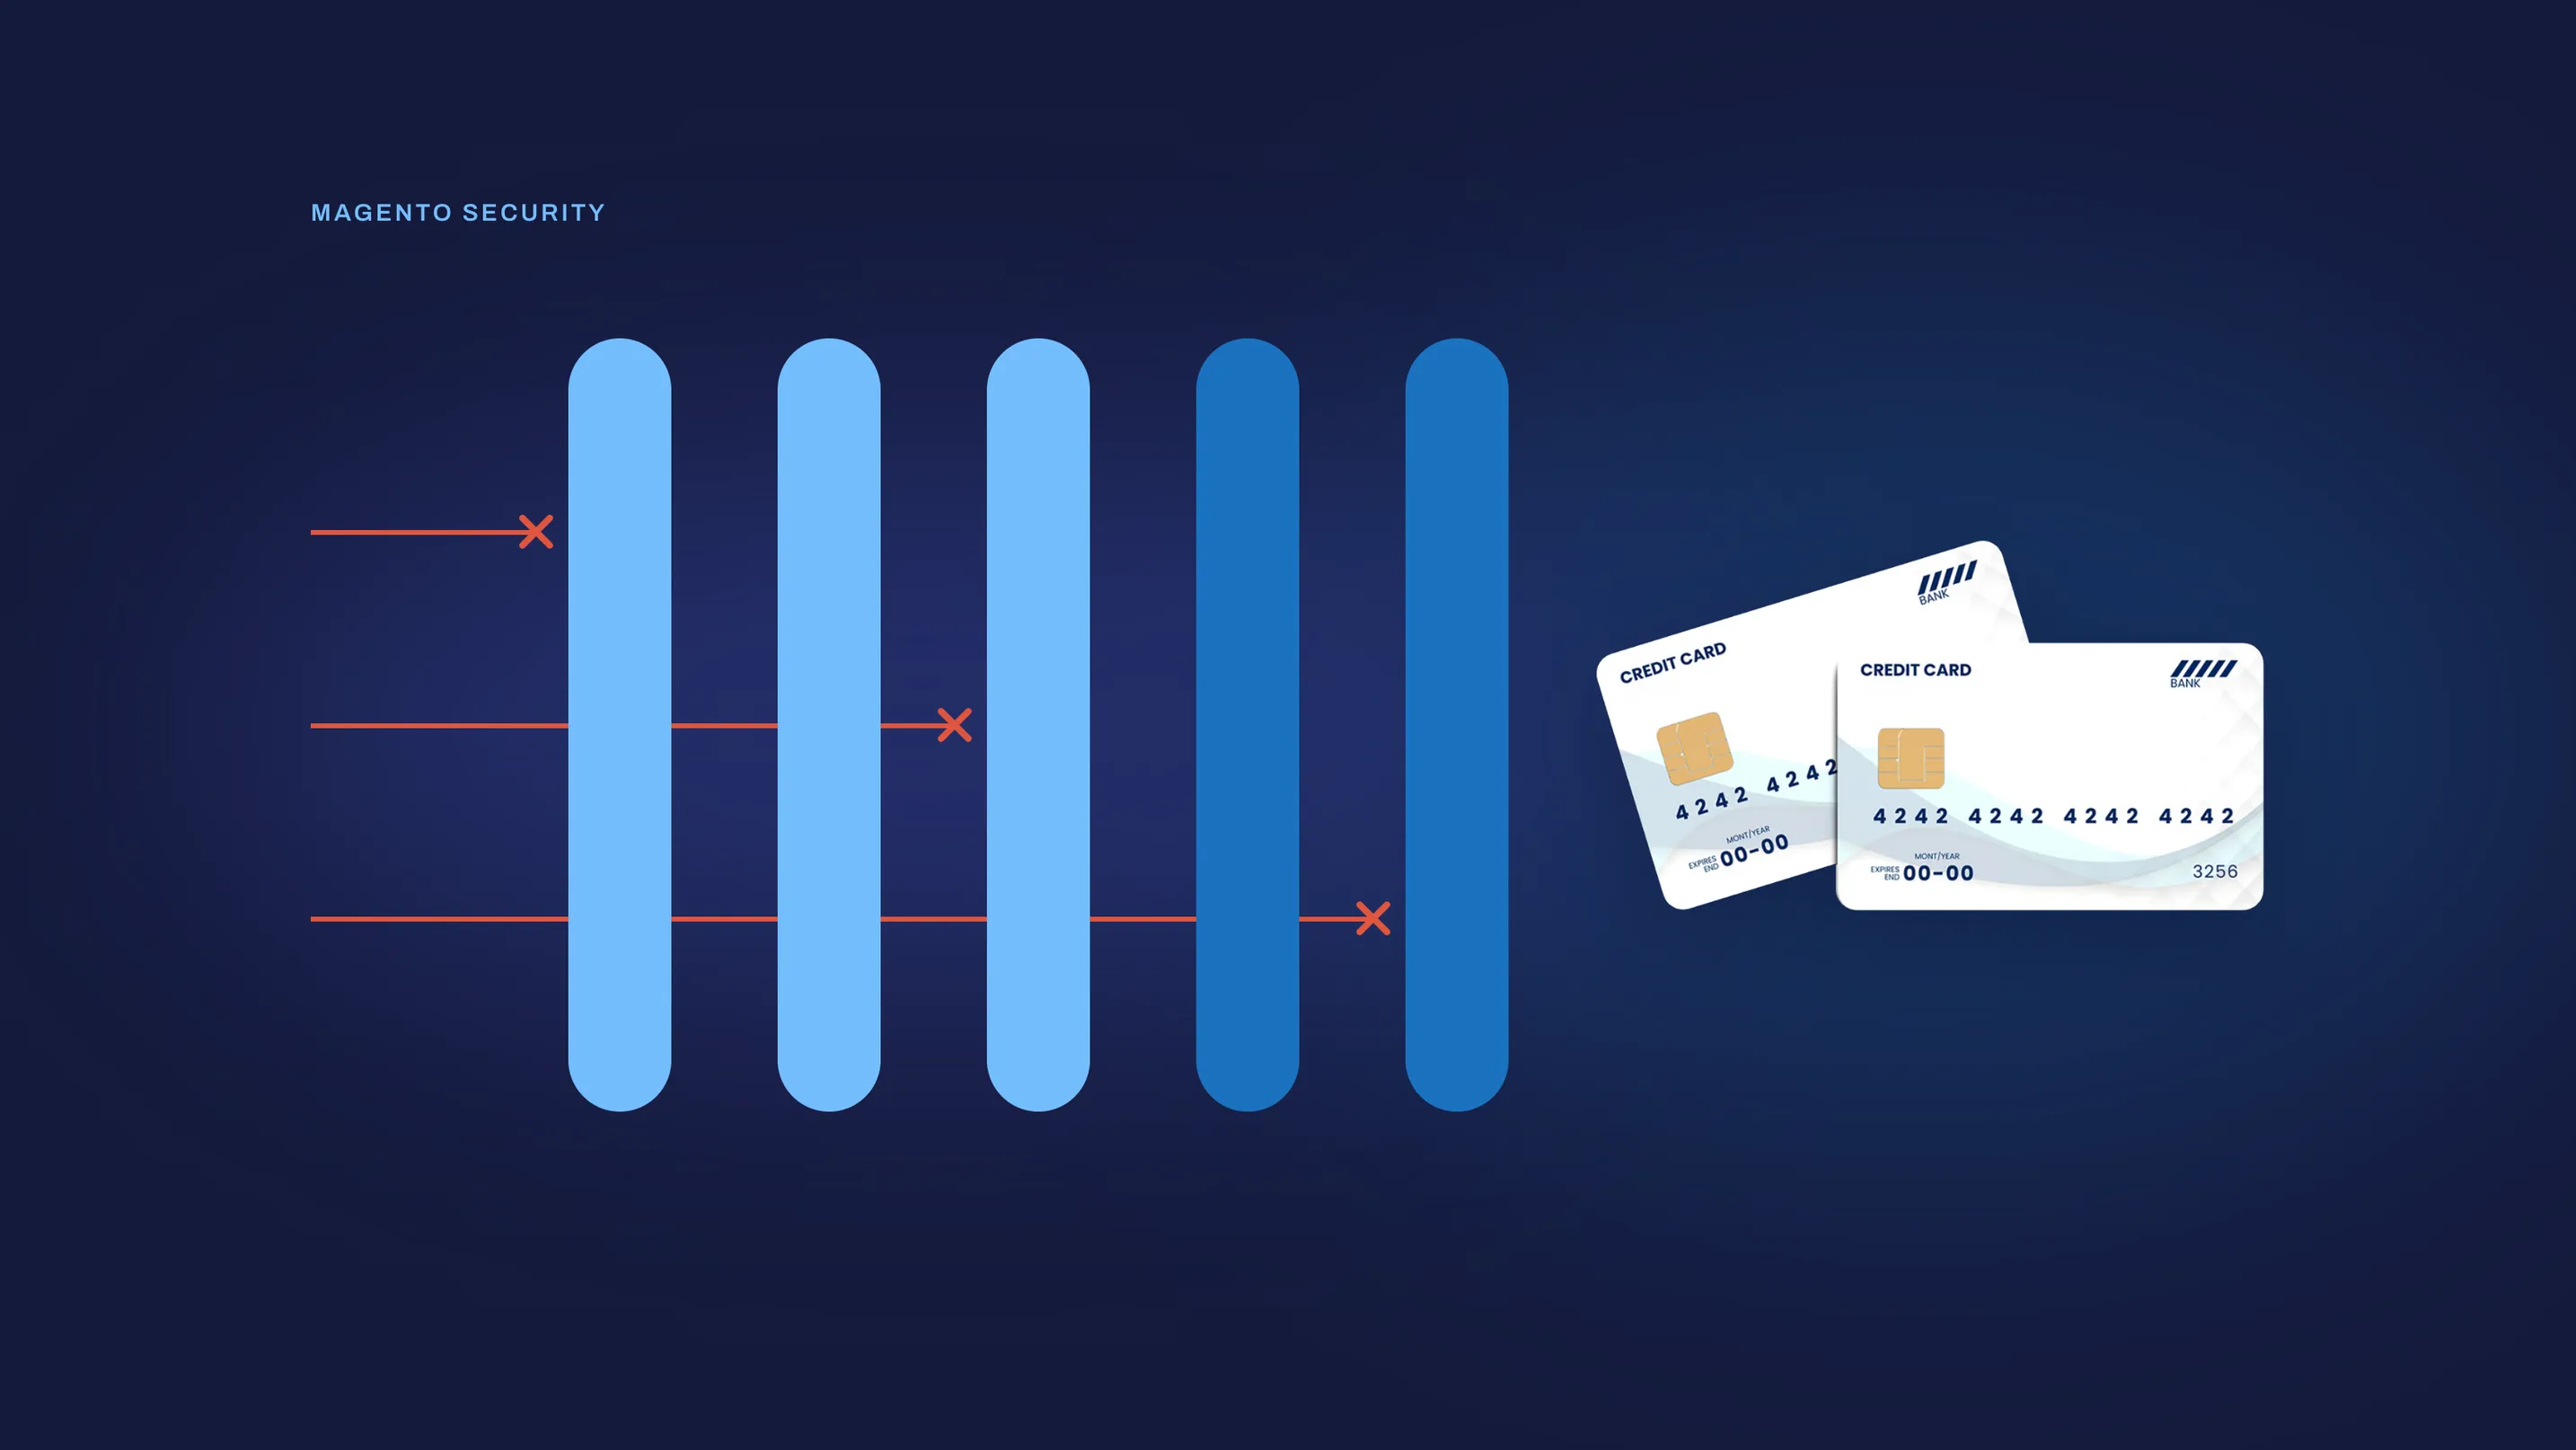
Varje enskilt försvar kan fallera. En patch kan komma sent, ett lösenord kan läcka, en modul kan bära på en sårbarhet som ingen hittat än. Ett skydd i flera lager utgår från detta och tvingar en angripare att ta sig förbi flera oberoende kontroller innan kortuppgifterna nås.
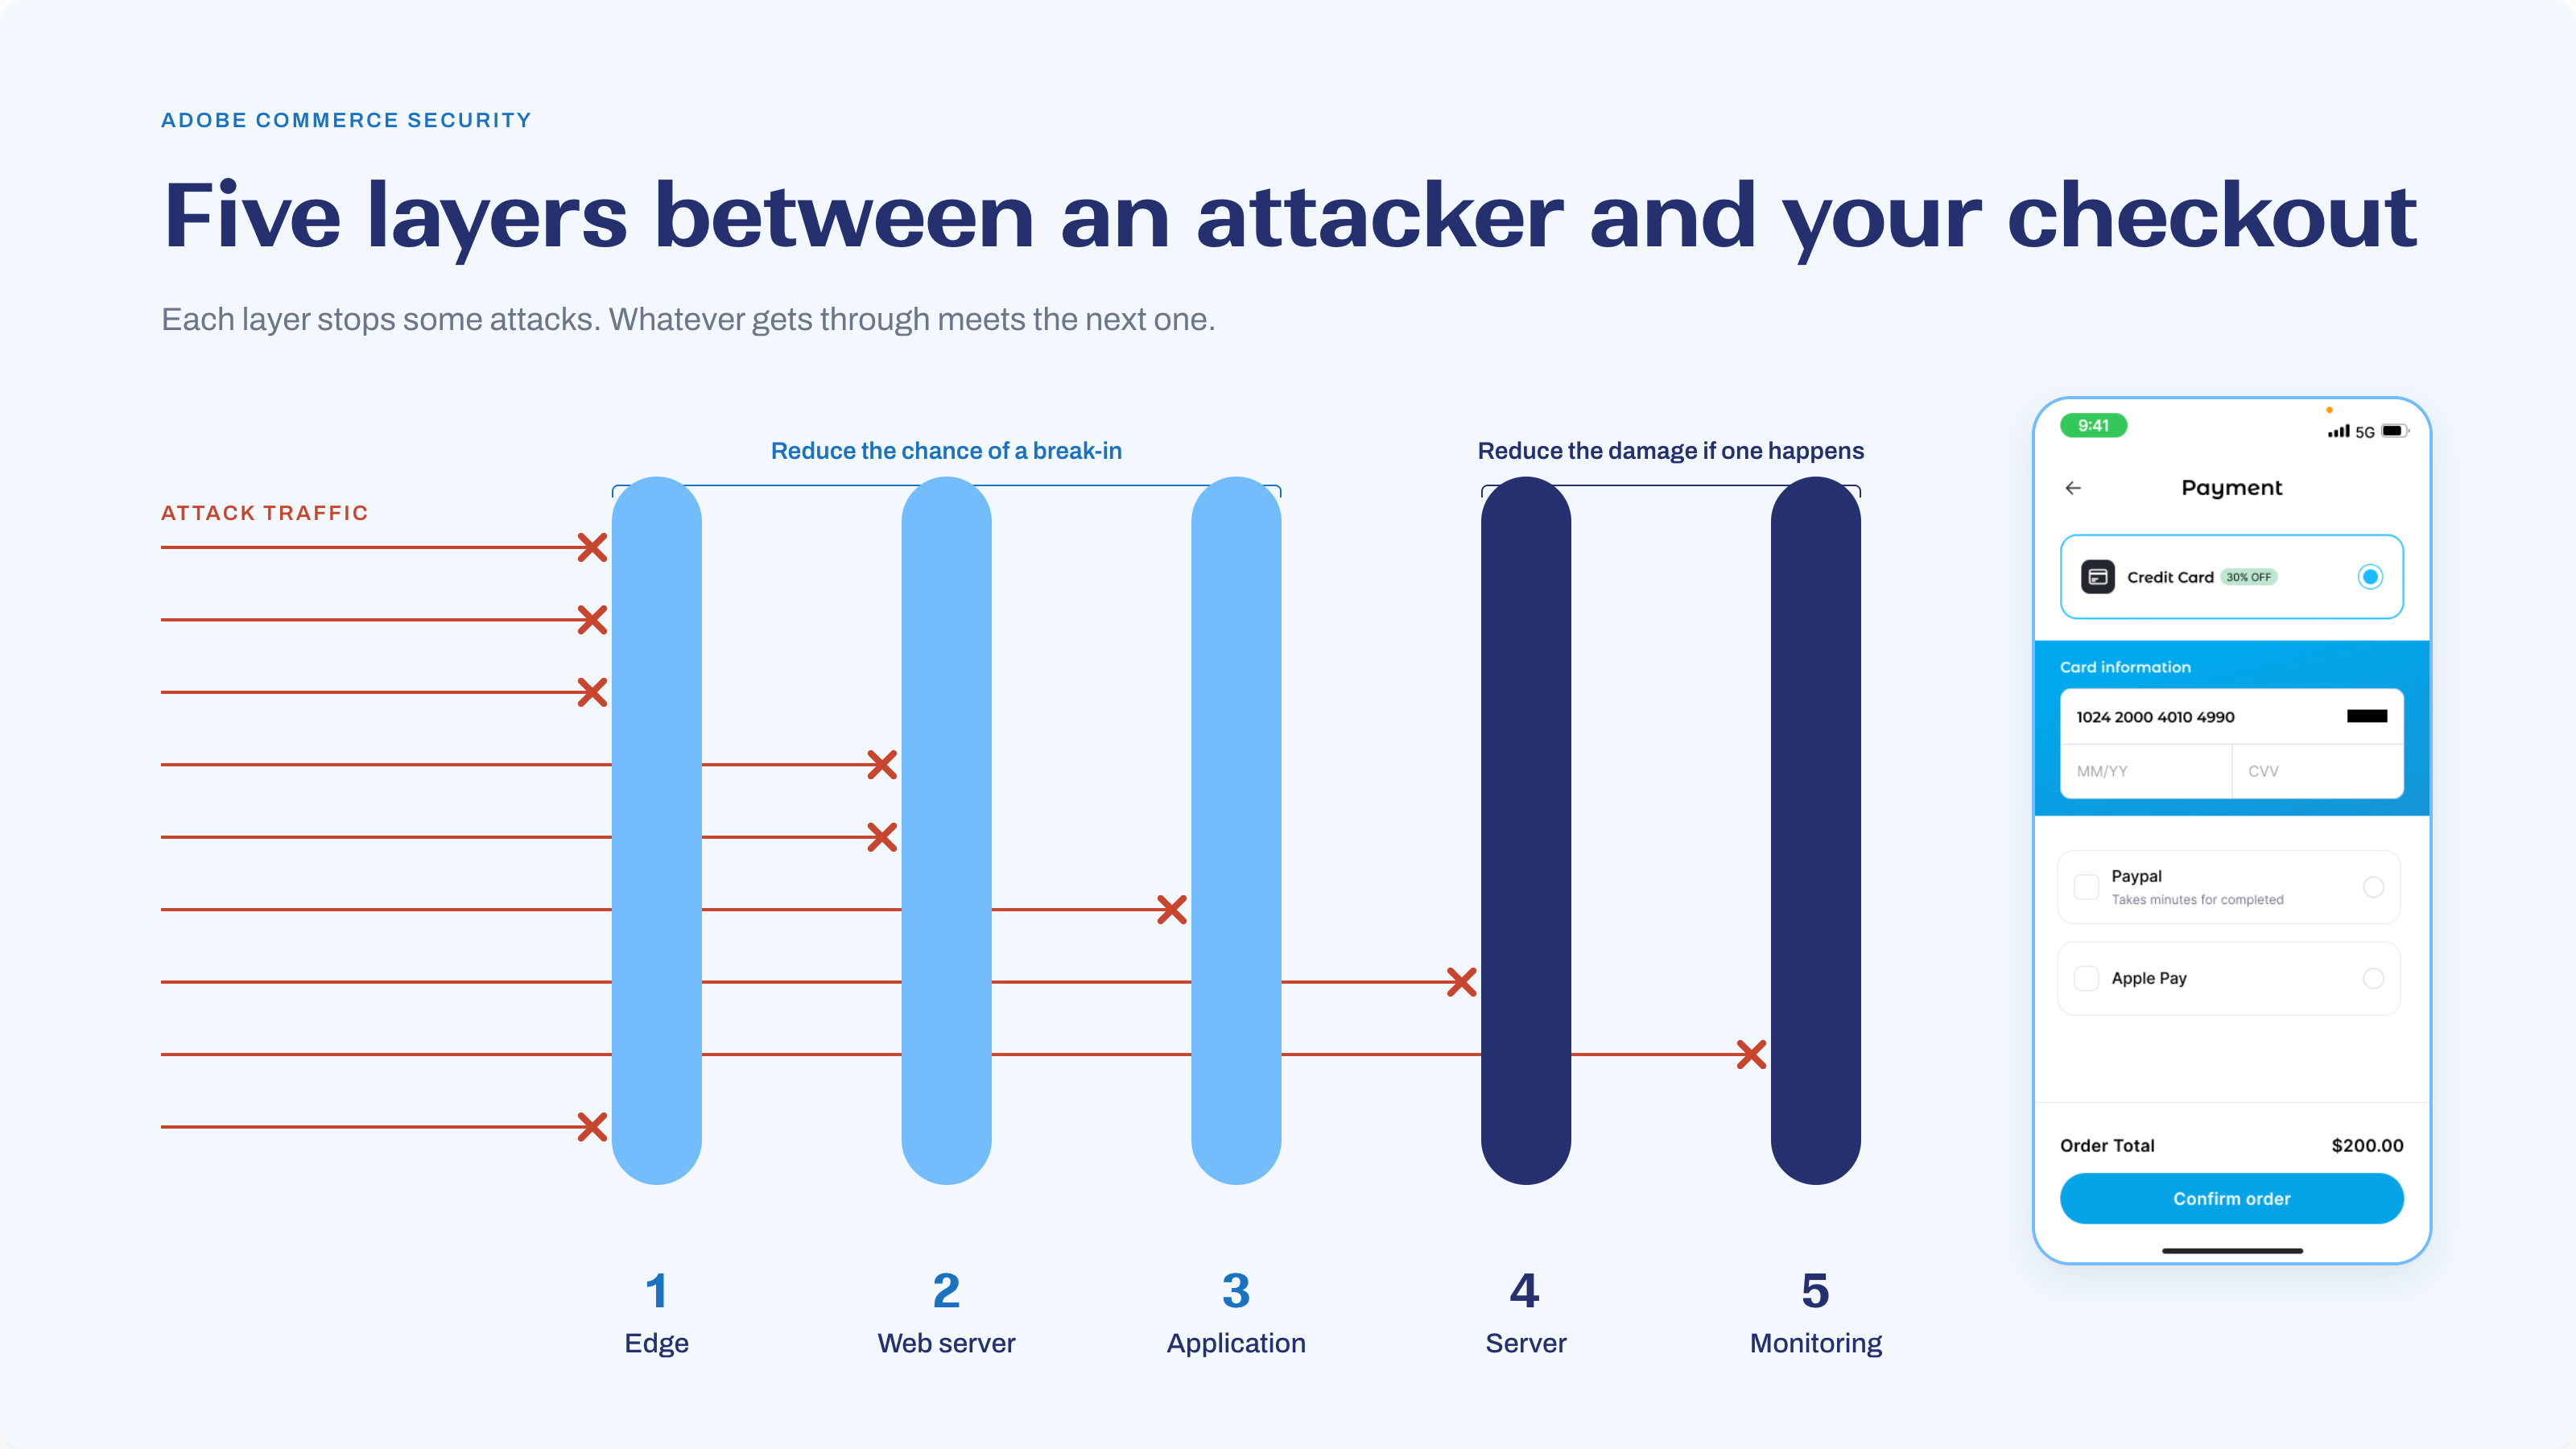
1. Kanten (CDN)
All trafik passerar först ett CDN som Fastly. Admin- och API-trafik går till en separat backend. Begränsning av antal anrop, blockering av IP-adresser och länder samt tvingande HTTPS tillämpas per butik.
Begränsar: botattacker, lösenordsgissning och attacktrafik från oönskade regioner.
2. Webbservern
Installationsverktyg och känsliga mappar blockeras, och GraphQL stängs av där butiken inte använder det. Adminpanelen kan begränsas till godkända IP-adresser. En brandvägg för webbapplikationer (WAF) med en regeluppsättning som OWASP filtrerar kända attackanrop.
Begränsar: direkta attacker mot kända svaga punkter och intrång i adminpanelen.
3. Magento-applikationen
Säkerhetspatchar läggs in som spårade kodändringar. Varje adminanvändare loggar in med tvåfaktorsautentisering. En strikt Content Security Policy i kassan styr vilka skript som får köras.
Begränsar: kända sårbarheter i Magento och moduler, stulna lösenord och skimmers.
4. Server och operativsystem
Servrarna har ingen publik IP-adress och nås bara via en säker gateway. Butikens systemanvändare kan inte köra systemkommandon eller schemalägga egna jobb, och når bara godkända externa adresser. Uppladdningsmappar kan inte köra kod.
Begränsar: en angripare som tar sig in kan inte installera verktyg, kontakta sina egna servrar eller stanna kvar.
5. Övervakning och respons
Automatiska skanningar letar regelbundet efter skadlig kod och skimmers. Servrar och loggar övervakas. Förberedda steg gör det möjligt att snabbt låsa ner en butik när en ny sårbarhet publiceras.
Begränsar: sen upptäckt och improviserade reaktioner på en pågående attack.
Lager 1 till 3 minskar risken för ett intrång. Lager 4 och 5 minskar skadan om ett intrång sker. SessionReaper-attackerna visar varför de senare lagren spelar roll. Bakdörrarna som Sansec observerade var PHP-filer som laddats upp till servern. I en butik där uppladdningsmappar inte kan köra kod skulle de filerna aldrig köras.
Så fungerar patchning i praktiken
En pålitlig patchprocess har fyra steg:
1. Bevaka släpp
Följ Adobes säkerhetsbulletiner och en oberoende källa som Sansec, som ofta publicerar analyser innan attackerna börjar.
2. Lägg in åtgärden som en spårad kodändring
När den läggs in via versionshantering får varje miljö samma ändring, och den finns kvar vid senare driftsättningar.
3. Testa i staging och driftsätt sedan
Kassan, betalningar och viktiga moduler är de delar som oftast går sönder.
4. Kontrollera tidigare intrång
Om angripare var aktiva innan patchen kan en bakdörr eller en stulen nyckel fortfarande finnas kvar. Efter CosmicSting innebar det att krypteringsnyckeln behövde bytas.
En fullständig uppgradering av Magento kan ta längre tid än det fönster angriparna ger. Då köper en riktad åtgärd tid. För SessionReaper innebar det att blockera kodkörning i den uppladdningsmapp attacken använde, samtidigt som en kopia av mappens innehåll sparades som bevis. Den fullständiga uppgraderingen görs sedan enligt ordinarie schema.
Frågor att ställa om din egen butik
Frågorna fungerar oavsett om du sköter butiken själv eller tillsammans med en byrå eller ett hostingbolag. Varje ”nej” eller ”vet inte” pekar på en lucka som är värd att täppa till.
☐ Vet vi vilken Magento-version vi kör och vilka säkerhetspatchar som saknas?
☐ Hur många dagar tog det oss att installera den senaste kritiska patchen?
☐ Har vi en lista över installerade moduler, och vet vi vilka som fortfarande underhålls?
☐ Loggar varje adminanvändare in med tvåfaktorsautentisering?
☐ Går adminpanelen bara att nå från godkända IP-adresser?
☐ Passerar trafiken ett CDN eller en brandvägg som kan blockera botar och begränsa inloggningsförsök?
☐ Är uppladdningsmapparna blockerade från att köra kod på servern?
☐ Skannas butiken automatiskt efter skadlig kod och skimmers, och vet vi vem som får larmen?
☐ Har vi skriftliga rutiner för vad som händer den dag en kritisk sårbarhet publiceras?
☐ Om vi har patchat sent tidigare, har vi letat efter bakdörrar och bytt krypteringsnyckeln?
Så arbetar vi med Magento-butiker
På Nordic Web Team är varje lager som beskrivs ovan skriptat med Ansible och Terraform. Varje butik vi hostar får samma uppsättning, och ändringar granskas innan de går live. Vi är också Sansec-partner.
När vi tar över en Magento-butik följer säkerhetsarbetet samma ordning:
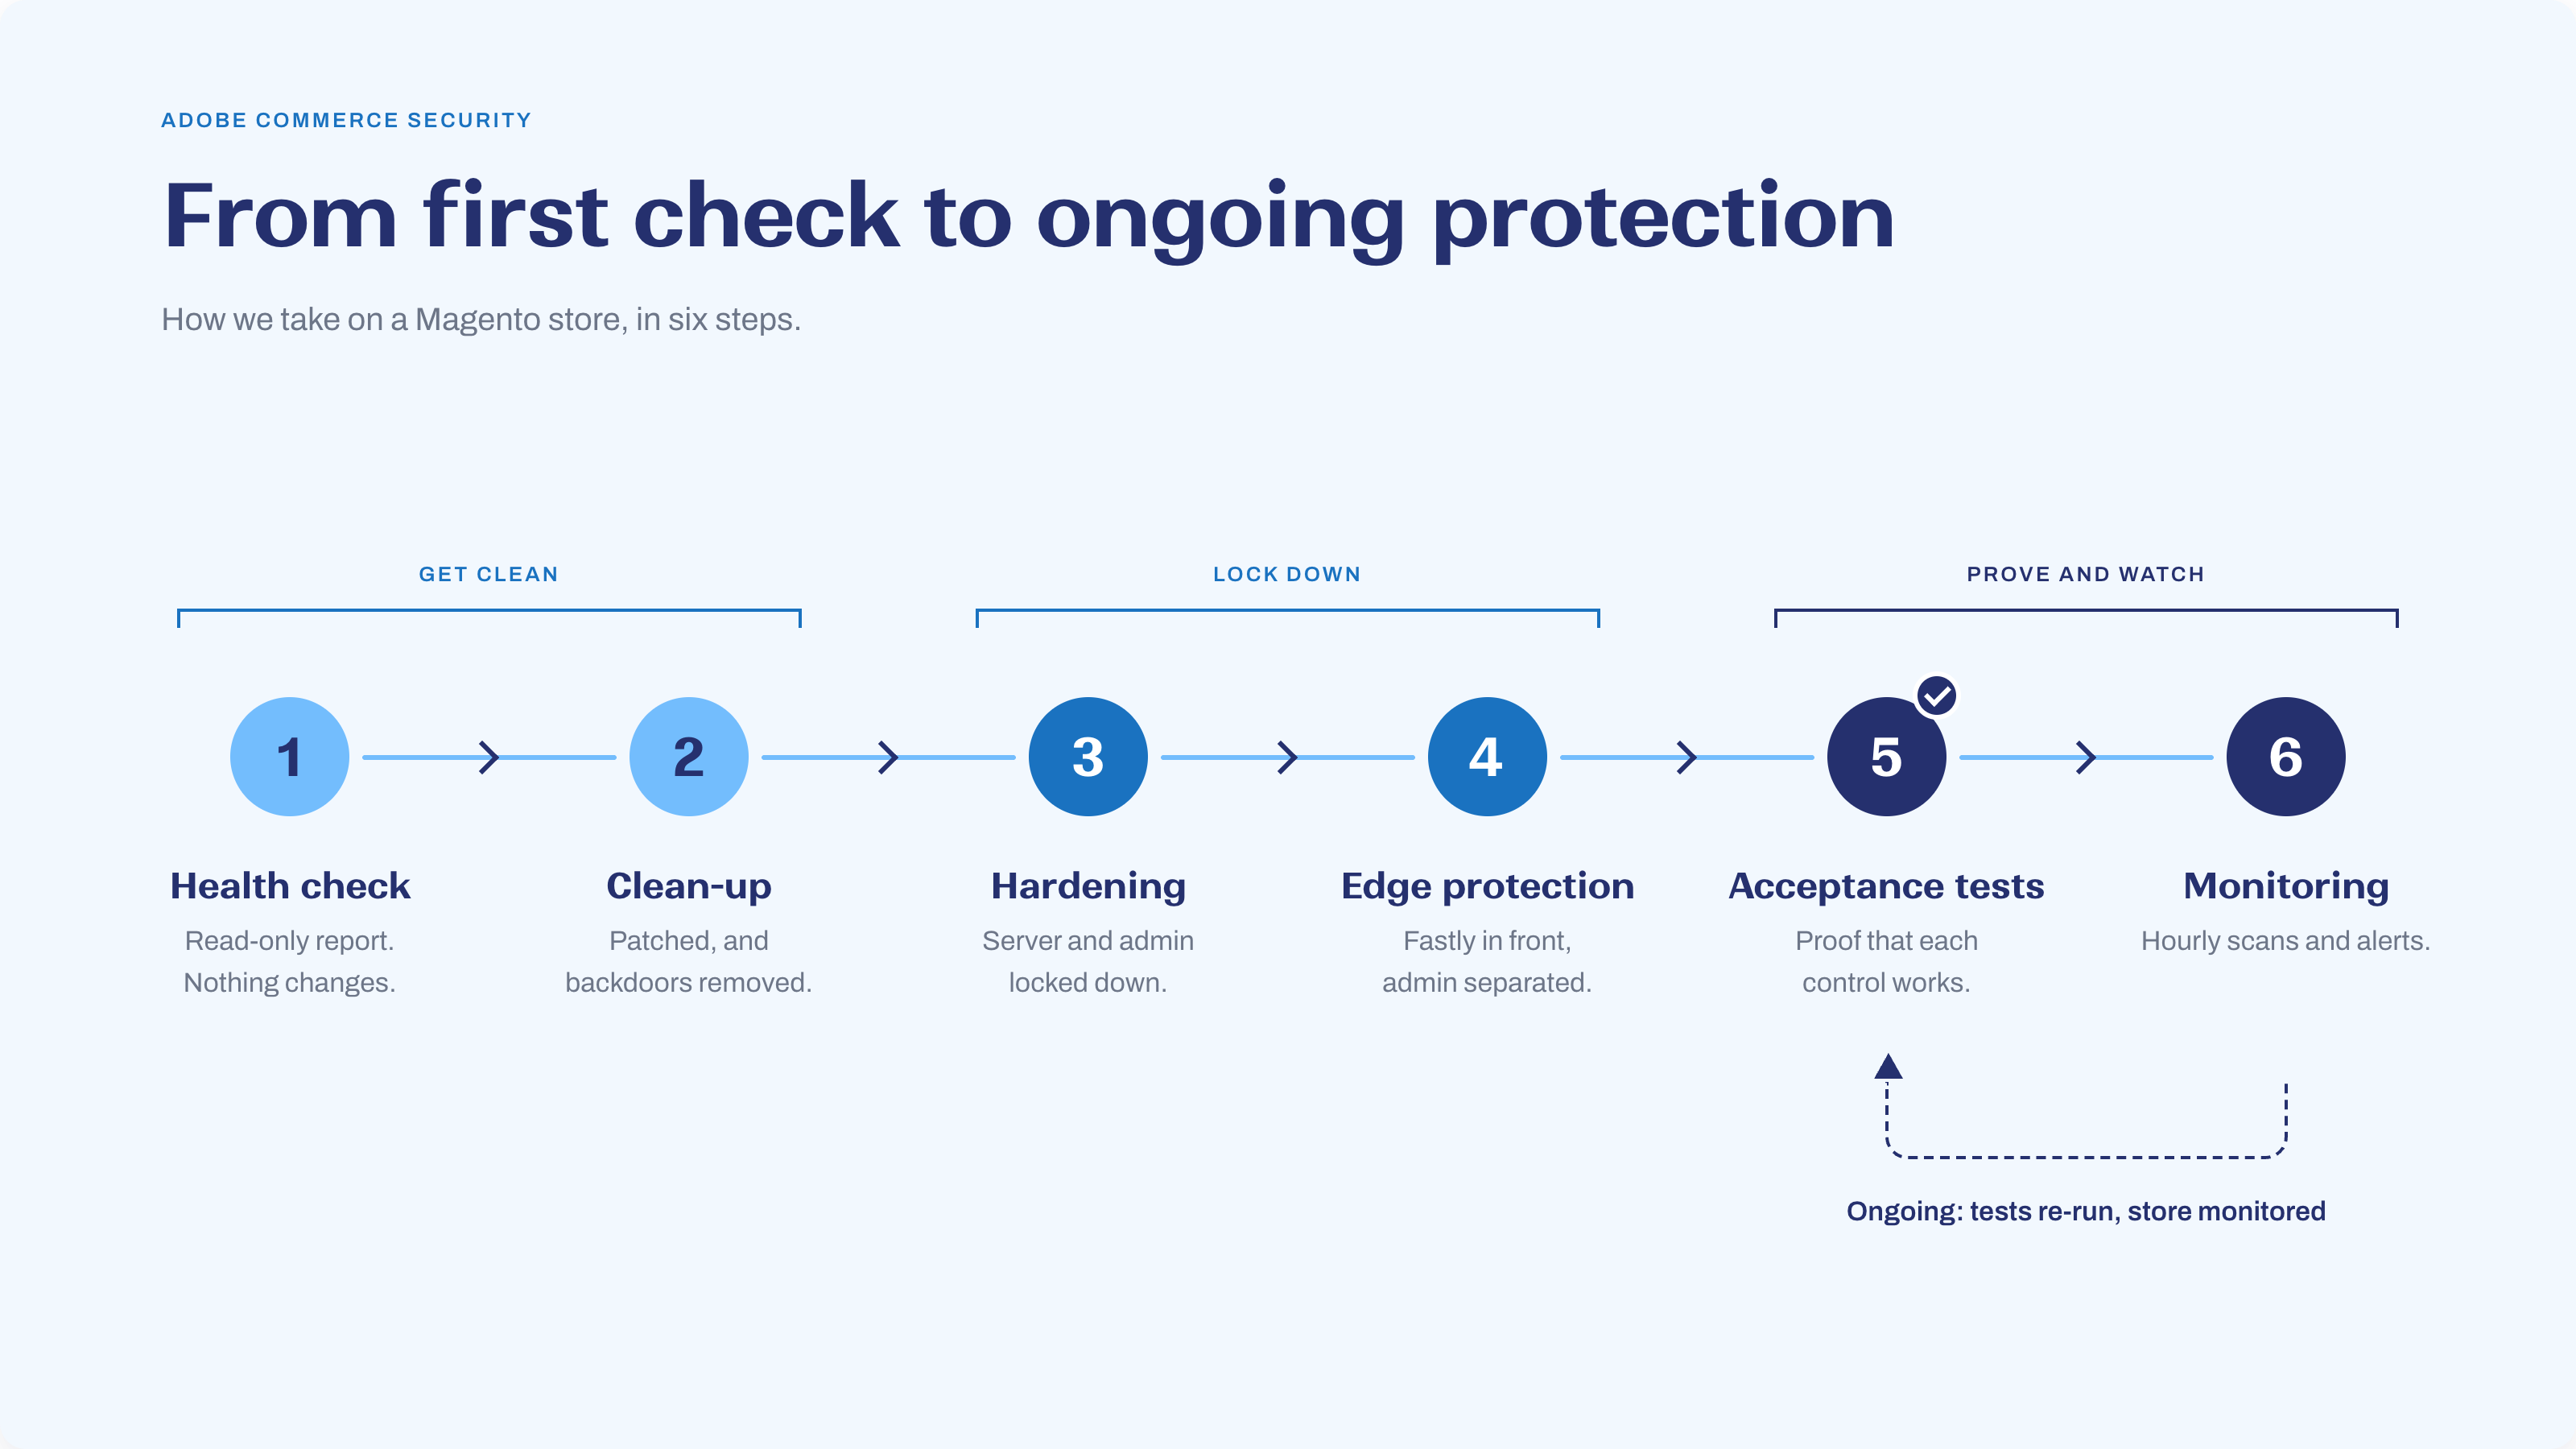
1. Hälsokontroll
En granskning i läsläge av Magento-versionen, saknade patchar, riskabla moduler och tecken på befintliga intrång. Ingenting ändras i butiken.
2. Sanering och patchning
Vi tar bort allt angripare lämnat efter sig, uppdaterar Magento och moduler och lägger in patchar som spårade kodändringar.
3. Härdning
Vi tillämpar server- och adminkontrollerna, först i staging och sedan i produktion.
4. Skydd i kanten
Vi leder butikens trafik genom Fastly med separerad admintrafik och begränsning av antal anrop.
5. Acceptanstester
Varje kontroll har ett test som visar att den fungerar. Vi kör testerna igen senare för att säkerställa att inget har förändrats.
6. Löpande övervakning
Skanningar efter skadlig kod och skimmers varje timme med Sansec eComscan, server- och loggövervakning med New Relic, och förberedda steg för att låsa ner butiken inför nästa kritiska sårbarhet.
Efter en våg av attacker mot Magento-butiker gav en av våra kunder oss sin egen tekniska härdningsspecifikation. Vi gjorde om varje åtgärd till automation med ett test för var och en, och samma paket finns nu tillgängligt för alla butiker vi hostar.
Vill du ha en andra bedömning av hur din butik ligger till kan vi göra hälsokontrollen i läsläge och gå igenom vad den visar.
Ordlista
Bakdörr: kod som en angripare lämnar kvar för att kunna ta sig in igen senare, även efter att sårbarheten har patchats.
Begränsning av anrop (rate limiting): ett tak för hur ofta en besökare kan anropa en sida, vilket bromsar botar och lösenordsgissning.
CDN: ett nätverk av servrar framför butiken som levererar sidor snabbt och filtrerar trafik.
CSP (Content Security Policy): en webbläsarregel som anger vilka skript som får köras på en sida, vilket blockerar många skimmers.
CVE: det offentliga id-numret för en känd säkerhetssårbarhet, till exempel CVE-2025-54236.
CVSS: ett allvarlighetsbetyg från 0 till 10 för en sårbarhet. 9 och uppåt räknas som kritiskt.
Hotfix: en akut åtgärd som installeras före, eller i stället för, den fullständiga officiella uppdateringen.
Härdning: att konfigurera servrar och butik så att det finns färre vägar in och mindre skada om en öppnas.
Magecart: det vanliga namnet på attacker som skimmar kortuppgifter i e-handelns kassor.
Patch: en uppdatering från Adobe som täpper till en säkerhetssårbarhet i Magento.
PCI DSS: kortbranschens säkerhetsstandard för handlare som tar emot kortbetalningar.
Tvåfaktorsautentisering (2FA): inloggning med lösenord plus en kod från en app i telefonen.
WAF (brandvägg för webbapplikationer): regler som känner igen och blockerar attackanrop innan de når butiken.